Do Bug do Milênio à crise da CrowdStrike 2024: as falhas tecnológicas que abalaram o planeta.
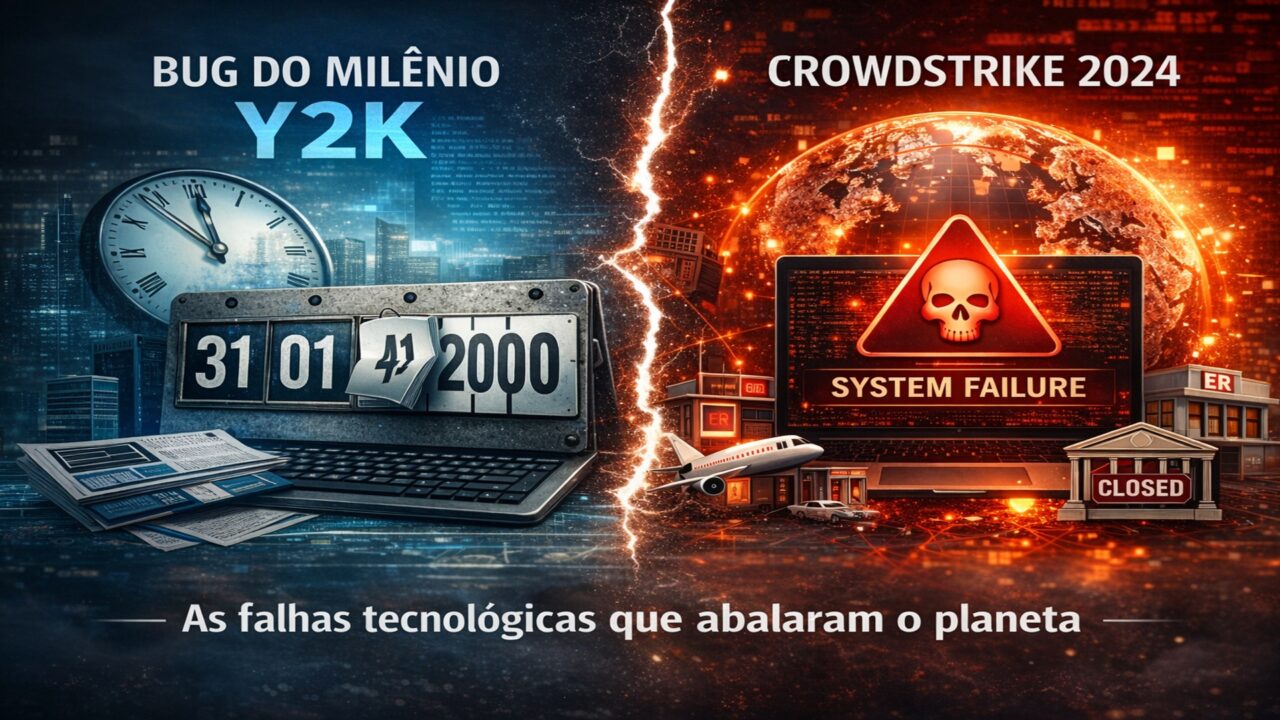
Do pânico previsto ao colapso real: o Bug do Milênio e a crise da CrowdStrike em 2024
Ao longo da história da tecnologia, poucos episódios são sintetizados tão bem a relação entre dependência digital, risco sistêmico e vulnerabilidade informacional quanto ao chamado Bug do Milênio e os intervalos globais de TI relacionados ao CrowdStrike em 2024 .
Embora separados por quase um quarto de século, os dois eventos revelam, sob perspectivas distintas, como falhas computacionais podem extrapolar o universo técnico e atingir a economia, os serviços essenciais e a vida cotidiana na escala internacional.
O Bug do Milênio e a lógica dos sistemas legados.
O chamado Bug do Milênio , ou Y2K , surgiu como uma falha previsível de programação herdada da informática das décadas de 1960 e 1970. Em razão das limitações de memória e armazenamento da época, muitos sistemas passaram a registrar ou ano com apenas dois dígitos. Assim, “99” representava 1999, mas a transição para “00” poderia ser interpretada como 1900.
O temor era simples e, ao mesmo tempo, devastador: os bancos poderiam calcular juros negativos, sistemas administrativos poderiam inverter relações de crédito e débito, boletos e contratos poderiam retroceder um século, e infraestruturas críticas poderiam operar com dados logicamente corrompidas.
Era um problema estrutural, silencioso e acumulado ao longo do tempo.
A crise da CrowdStrike e o risco da hiperconectividade.
Já a crise da CrowdStrike , ocorrida em 19 de julho de 2024 , teve natureza diversa. Não se tratou de uma falha latente, antiga e previsível, mas de uma interrupção abrupta causada por uma atualização defeituosa do software Falcon Sensor , voltada à proteção cibernética de sistemas Windows.
A atualização gerou falhas em cerca de 8,5 milhões de dispositivos , provocando travamentos, reinicializações em loop e indisponibilidade de serviços em escala global.
O impacto atingiu aeroportos, bancos, hospitais, governos, meios de comunicação e outros setores essenciais, sendo descrito como uma das maiores interrupções da história da tecnologia da informação.
As diferenças e semelhanças estruturais entre os dois episódios.
A primeira grande diferença entre os dois episódios está, portanto, em sua temporalidade do risco.
O Bug do Milênio era uma ameaça anunciada, estudada e combatida com antecedência. Mobilizou empresas, governos e programadores do mundo inteiro em uma corrida preventiva para revisar códigos, substituir sistemas legados e testar rotinas críticas.
Em certo sentido, o Y2K foi uma crise que se tornou histórica, menos pelos danos ocorridos e mais pela colossal operação de prevenção que mobilizou.
O pânico foi global, mas os efeitos concretos foram relativamente limitados justamente porque houve preparação em massa.
No caso da CrowdStrike, deu-se o oposto. A falha não foi aguardada por anos nem tratada como hipóteses remotas de longo prazo. Ela emergiu no coração da infraestrutura digital contemporânea, a partir de um único fornecedor com alta capilaridade no mercado corporativo.
Em poucas horas, a atualização defeituosa foi identificada, revertida e corrigida, mas a remediação ocorreu intervenção manual em muitos dispositivos, o que prolongou a crise e dificultou a retomada de atividades essenciais.
Em muitos casos, era necessário reiniciar as máquinas individualmente, acessar o modo de segurança e até lidar com barreiras adicionais como chaves de recuperação do BitLocker.
Há, no entanto, uma semelhança central entre ambos: os dois casos expõem a fragilidade da confiança depositada em sistemas digitais invisíveis ao usuário comum .
O Y2K mostrou que decisões técnicas aparentemente banais, como economia por podem na representação de dados, podem produzir efeitos sistêmicos décadas depois.
A CrowdStrike mostrou que a hiperconectividade e a atualização contínua, celebradas como virtudes da computação em tempo real, também podem transformar um erro singular em um colapso distribuído globalmente.
Diferenças jurídicas e regulatórias.
Sob olhar jornalístico e jurídico, pode-se dizer que o Bug do Milênio simboliza a era do risco previsível , enquanto a crise da CrowdStrike representa a era do risco instantâneo .
No primeiro caso, o perigo estava nos sistemas legados, na herança técnica do passado e na baixa padronização dos ambientes computacionais.
Em segundo lugar, o perigo surgiu justamente da sofisticação do ecossistema digital atual: softwares de segurança operando em nível sensível do sistema, dependência massiva de poucos fornecedores, integração global em tempo real e ausência, em alguns contextos, de mecanismos robustos para retardar ou segmentar atualizações críticas.
A comparação também é revelada pelo ponto de vista regulatório .
O Y2K desafiava sobretudo a governança interna das organizações: auditorias de sistemas, compliance tecnológico, revisão de legado e planejamento de contingência.
A crise da CrowdStrike, por sua vez, projeta questões jurídicas mais amplas e contemporâneas, relacionadas à responsabilidade civil por falhas em cadeia , à governança de fornecedores digitais, à resiliência de infraestruturas críticas e aos limites contratuais de responsabilidade.
O próprio material fornecido registra que os contratos da CrowdStrike buscavam limitar a responsabilidade ao valor das taxas pagas, ao mesmo tempo em que surgiram debates sobre eventuais incidências do RGPD europeias e questões bilionárias, como o processo movido pela Delta Air Lines.
Esse ponto é particularmente importante para o Direito Digital .
Da crise anunciada ao colapso em tempo real: responsabilidade, diligência e risco digital na era da dependência tecnológica.
No Y2K, a preocupação central era evitar uma falha. Na CrowdStrike, além de restaurar os sistemas, tornou-se inevitável discutir quem responde pelos prejuízos , quais devemres de teste e diligência recair sobre fornecedores de software , e em que medida os contratos privados podem limitar as peças quando uma falha afeta interesses públicos ou serviços essenciais .
A era da transformação digital ampliou a escalada da dependência tecnológica, e isso desloca o debate jurídico do mero defeito técnico para a esfera da governança do risco digital.
Outro aspecto relevante é o efeito social das narrativas tecnológicas . O Bug do Milênio entrou para a memória coletiva como um exemplo clássico de medo tecnológico amplificado pela mídia e pela expectativa apocalíptica.
Já a crise da CrowdStrike foi o contrário: um evento real, imediato e visualmente concreto, marcado por telas azuis, voos cancelados, hospitais afetados, bancos instáveis e serviços públicos comprometidos.
Entre um e outro, percebe-se uma mudança importante: no final do século XX temia-se o que os computadores poderiam fazer de errado no futuro; em 2024, testemunharemos que a infraestrutura digital já é capaz de paralisar no presente.
Do Y2K à CrowdStrike: da prevenção da falha à governança da responsabilidade digital.
O Bug do Milênio foi uma crise anunciada que revelou os custos da improvisação técnica do passado, mas também demonstrou a eficácia da prevenção coordenada.
A interrupção da CrowdStrike, ao contrário, foi uma crise concreta e imediata, que evidenciou os riscos de centralização, de homogeneidade tecnológica e de dependência global de restrições a investidores privados.
Se o Y2K ensinou que sistemas legados precisam ser auditados antes que o problema exploda, a CrowdStrike ensinou que, na sociedade informacional, um erro de atualização pode assumir dimensão quase infraestrutural.
A comparação entre ambos leva a uma conclusão inequívoca: o risco tecnológico mudou de forma, mas não perdeu gravidade. Ele apenas migrou do medo da virada do calendário para a vulnerabilidade da conectividade permanente.
Para o Direito Digital, a lição é clara: não basta proteger dados e combater ataques externos; é preciso também construir regimes jurídicos e técnicos capazes de lidar com o fracasso interno dos próprios sistemas dos quais a sociedade depende.
O Bug do Milênio e a crise da CrowdStrike ambos expõe a evolução do risco tecnológico: de uma falha previsível em sistemas legados para um colapso imediato em infraestruturas digitais altamente dependentes e interligadas. A comparação evidencia que, na era da transformação digital, o debate deixou de se limitar ao erro técnico e passou a envolver governança do risco, dever de diligência, responsabilidade civil e proteção de serviços essenciais.
