Brasil entra no top 3 do cibercrime com abuso de tecnologia de IA
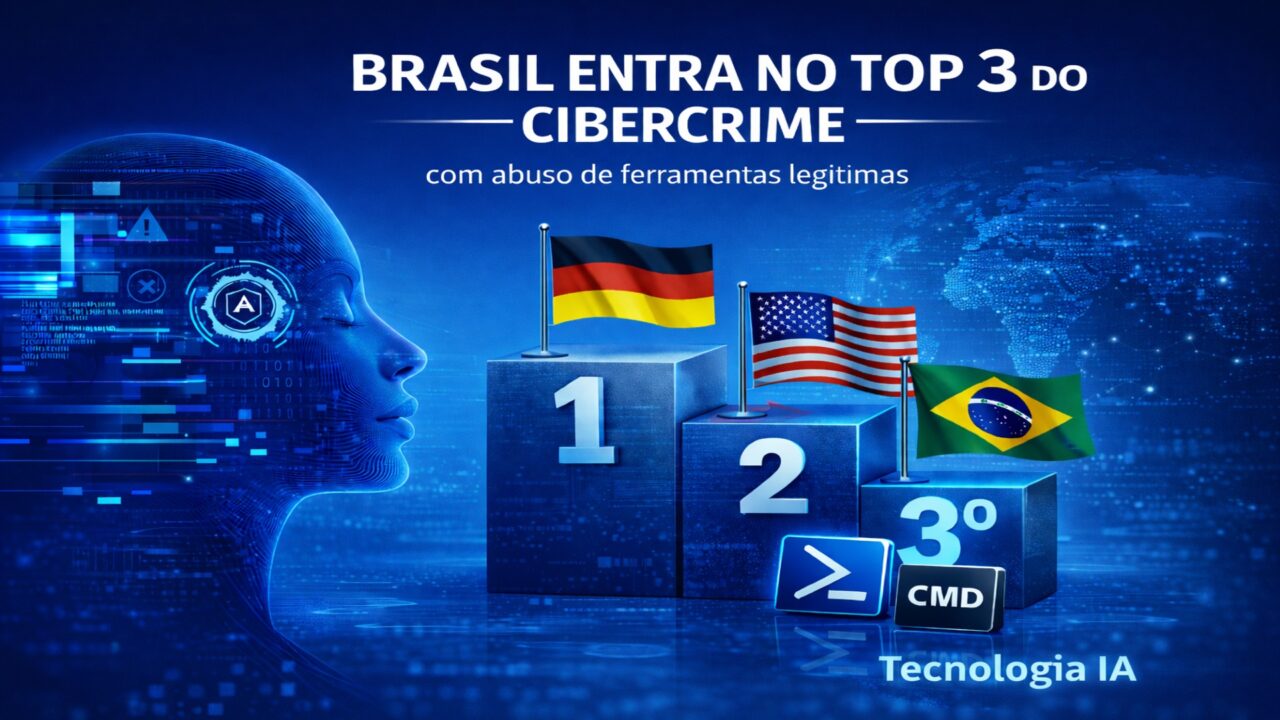
A Inteligência Artificial já está a serviço do crime e com isso o Brasil aparece em 3º lugar global no abuso de ferramentas legítimas para ciberataques ao brasileiros.
A inteligência artificial passou a ocupar um papel central nas operações criminosas digitais, deixando de ser apenas um recurso experimental para se tornar uma ferramenta de ganho operacional, escala e velocidade.
Um retrato global de ameaças cada vez mais sofisticadas.
É o que revela o Relatório de Ameaças Cibernéticas da Acronis – segundo semestre de 2025, que identifica um cenário em que a IA vem sendo aplicada para reforçar negociações de ransomware, extorsão de dados, reconhecimento de alvos, fraude e automação ofensiva.
Brasil no top 3 mundial: o significado jurídico e estratégico desse ranking.
No recorte mais sensível para a realidade brasileira, o país aparece em 3º lugar global no abuso de ferramentas legítimas, com 14%, atrás apenas da Alemanha (27%) e dos Estados Unidos (26%). O levantamento associa esse quadro a técnicas conhecidas como living-off-the-land (LotL), nas quais os atacantes se aproveitam de aplicativos confiáveis e amplamente instalados para ocultar atividades maliciosas em meio ao comportamento normal dos sistemas.
Esse tipo de ofensiva é especialmente preocupante porque enfraquece os mecanismos tradicionais de detecção. Em vez de depender de um malware evidentemente suspeito, o invasor passa a utilizar recursos nativos do ambiente corporativo, o que reduz o ruído técnico e aumenta a dificuldade de resposta.
PowerShell: a ferramenta legítima mais abusada.
No cenário global, o PowerShell foi a aplicação legítima mais abusada em todos os meses observados, com domínio consistente na Alemanha, nos Estados Unidos e no Brasil. Entre as ferramentas legítimas exploradas em 2025, o relatório aponta 72% para powershell.exe, seguido de 20% para cmd.exe, 7% para wscript.exe e 1% para java.exe.
O relatório foi elaborado a partir de dados coletados em mais de 1 milhão de endpoints exclusivos distribuídos globalmente, com foco predominante em sistemas Windows.
Os dados foram anonimizados e normalizados por país, permitindo medir a porcentagem de clientes afetados em cada localidade observada. No plano geral, a Acronis identificou aumento de 16% nos ataques baseados em e-mail por organização e de 20% por usuário em 2025. Também registrou quase 150 vítimas de telecomunicações e MSPs ligadas a gangues de ransomware e outros grupos de cibercrime organizado.
O e-mail segue soberano: phishing representa 83% das ameaças.
O e-mail segue como principal porta de entrada. No segundo semestre de 2025, o phishing representou 83% de todas as ameaças por e-mail, enquanto ataques avançados ficaram em apenas 1%.
O relatório ainda mostra que os ataques por e-mail cresceram 36% na comparação entre o primeiro e o segundo semestre de 2025, indicando que o cibercrime está cada vez mais orientado ao engano, à personificação e ao abuso de identidade, e não apenas à exploração técnica clássica.
Outro dado relevante é o crescimento dos ataques em plataformas de colaboração. Embora o e-mail permaneça dominante em volume, os ambientes de colaboração passaram a exibir maior sofisticação ofensiva.
Canais de colaboração: menos volume, mais sofisticação.
No segundo semestre de 2025, os ataques avançados corresponderam a 31% das ameaças em plataformas de colaboração, enquanto o malware representou 54% e o phishing 15%. Segundo o relatório, essas plataformas passaram a funcionar como uma camada secundária de exploração, favorecendo personificação, movimento lateral e escalonamento dentro de ambientes considerados confiáveis.
Na frente do ransomware, o cenário permaneceu persistentemente alto e resiliente.
Entre 1º de janeiro e 14 de dezembro de 2025, um total de 7.681 organizações foi publicamente nomeado como vítima de ransomware.
Os setores mais atacados foram manufatura (21%) e tecnologia (20%), seguidos por saúde, serviços corporativos, finanças, transporte, construção, serviços ao consumidor e educação. Entre as famílias detectadas e bloqueadas pela telemetria da Acronis, a Makop liderou com 41,79%, seguida por BlackHeart, com 24,34%.
MSPs e telecomunicações no centro da tempestade.
O relatório também chama atenção para a pressão sobre MSPs e provedores de telecomunicações, que seguem sendo alvos estratégicos por funcionarem como pontos de agregação de acesso.
A Acronis identificou 143 vítimas do tipo provedor em 2025, sendo 69 MSPs ou provedores de serviços de TI e 74 provedores de telecomunicações.
Em vários casos, criminosos abusaram de ferramentas legítimas de monitoramento e gerenciamento remoto, como AnyDesk, ScreenConnect, Splashtop, TeamViewer, LogMeIn e N-able N-central, para garantir persistência, movimentação lateral e implantação simultânea de ransomware em múltiplos endpoints.
A inteligência artificial como multiplicador de força do cibercrime
A seção mais inquietante do relatório é justamente a dedicada às ameaças cibernéticas alimentadas por IA. A conclusão da Acronis é clara: no segundo semestre de 2025, a inteligência artificial deixou de ocupar um papel periférico e passou a ser incorporada aos fluxos operacionais criminosos.
A tendência dominante não foi a invenção de técnicas totalmente novas, mas a aceleração e ampliação das existentes, especialmente em negociações de ransomware, extorsão de dados, reconhecimento, fraude e orquestração de ataques.
Três casos emblemáticos do uso criminoso de IA.
Entre os episódios destacados, está o uso de um chatbot de IA pelo GLOBAL GROUP em negociações com vítimas de ransomware, a atuação do GTG-2002 com suporte do Claude Code em campanhas de roubo de dados e extorsão, e uma intrusão assistida por IA atribuída a agente patrocinado pelo Estado chinês, com comportamento descrito como agêntico.
Segundo o relatório, essas ocorrências demonstram que a inteligência artificial não substitui o atacante humano, mas altera profundamente o equilíbrio entre esforço e impacto, permitindo que equipes menores operem com maior escala, pressão e eficiência.
O que esses dados revelam para o Direito Digital.
Sob a ótica do direito digital, da cibersegurança e da governança tecnológica, a posição do Brasil no ranking global impõe um alerta claro.
Não se trata apenas de crescimento estatístico de ataques, mas da consolidação de um modelo criminoso que combina exploração da confiança, automação, uso abusivo de infraestrutura legítima e inteligência artificial aplicada ao ilícito.
O efeito prático é a erosão do tempo de resposta, o enfraquecimento de controles baseados em confiança e o aumento dos riscos regulatórios, contratuais e reputacionais para empresas e instituições públicas.
A conclusão do relatório é direta: a inteligência artificial já não é periférica nas operações de crimes cibernéticos; ela passou a integrar o núcleo econômico e operacional desses ataques.
A urgência de uma resposta brasileira.
O fato de o Brasil aparecer em terceiro lugar global no abuso de ferramentas legítimas para ataques cibernéticos não deve ser lido como uma estatística isolada. Trata-se de um alerta estratégico.
O país está exposto a um tipo de criminalidade digital que combina sofisticação técnica, exploração da confiança, engenharia social e automação orientada por IA.
O Brasil entra no radar crítico do cibercrime impulsionado por inteligência artificial.
A resposta precisa ser multidimensional. Exige investimento em maturidade cibernética, revisão de políticas de privilégio e administração remota, autenticação forte, segmentação de ambientes, monitoramento contínuo, proteção de canais de colaboração, educação de usuários e preparação jurídica para incidentes complexos.
Mais do que isso, exige compreender que a inteligência artificial já não é apenas objeto de regulação futura. Ela já integra o presente do risco cibernético.
E esse presente impõe uma mudança de paradigma: não basta defender sistemas; é preciso defender relações de confiança digitais que estão sendo sistematicamente instrumentalizadas pelo crime.
Para ter acesso gratuíto do material multimída em power point clique no lind abaixo:
Executive-Summary-Acronis-Cyberthreats-Report-H2-2025-PT-BR-260212 (1)
A inteligência artificial já está sendo usada de forma concreta para ampliar ataques cibernéticos, acelerar extorsões e tornar o crime digital mais eficiente. Segundo o novo relatório da Acronis, o Brasil aparece em 3º lugar global no abuso de ferramentas legítimas em ciberataques, atrás apenas da Alemanha e dos Estados Unidos.
